DirBuster
渗透测试中,探测 Web 目录结构和隐藏的敏感文件必不可少。通过探测了解网站的结构,获取管理员的一些敏感信息,如网站后台管理界面、文件上传界面,有时甚至可能扫描出网站的源代码。
DirBuster 是 OWASP(Open Web Application Security Project,开放 Web 软体安全项目)开发的,专门用于探测 Web 服务器的目录和隐藏文件。
- DirBuster 采用 Java 编写,需要 Java 运行环境(JRE)。
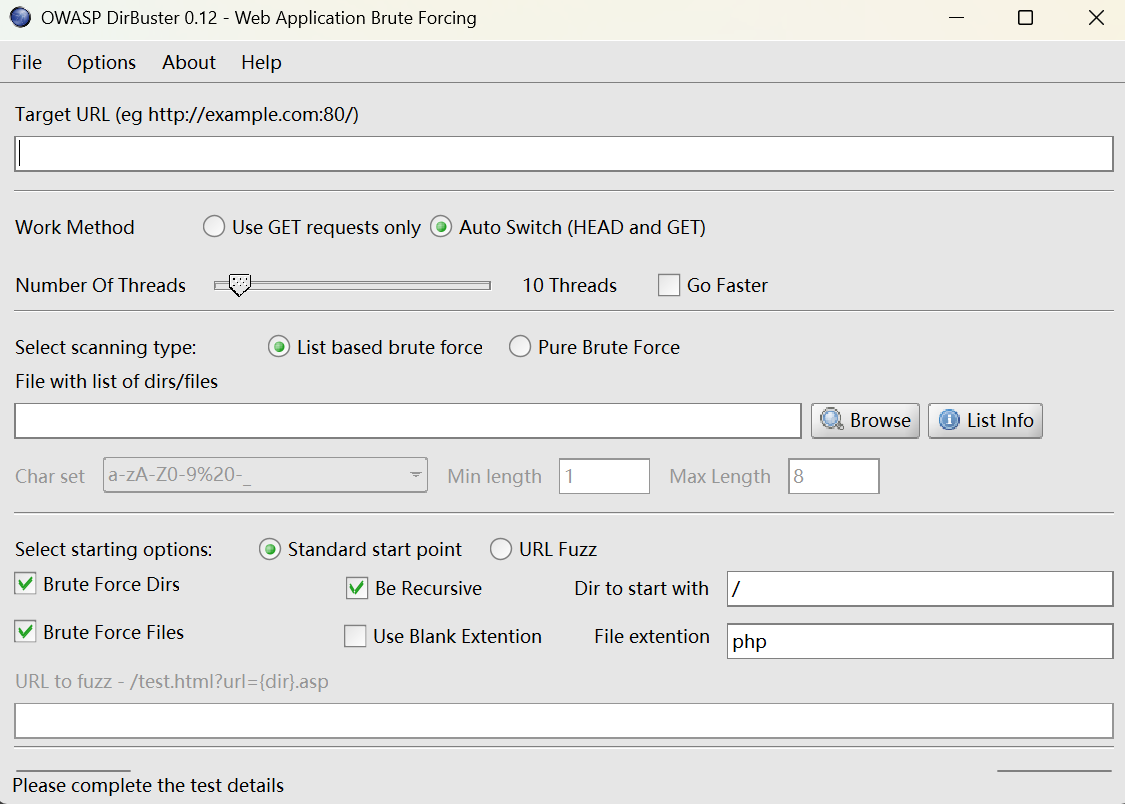
-
Target URL 中输入的 URL 必须加上协议名。
-
Number Of Thread,指同时执行的扫描任务的数量。
- 线程数增加可加快扫描速度,但线程数过高会对目标服务器造成过大压力/大量占用本地CPU和网络资源/出发网站防护机制,导致IP被封锁;
- 速度与稳定性的平衡通常设置线程数为20~30。
-
选择扫描类型和字典
-
Select starting options
| 特性 | Standard start point (标准模式) | URL Fuzz (模糊测试模式) |
|---|---|---|
| 逻辑 | 追加 (Append) | 替换 (Replace) |
| 位置 | 只能加在 URL 的末尾 | 可以放在 URL 的任何位置 (用 {dir} 标记) |
| 递归 | 支持 (发现目录会自动往里扫) | 不支持 (通常只扫这一层) |
| 后缀 | 自动处理 (自动加 .php, .html) | 不处理 (除非你手动写在 {dir} 旁) |
| 例子 | 输入 http://a.com/→ 测 http://a.com/admin |
输入 http://a.com/{dir}/login→ 测 http://a.com/v1/login |
-
选择后的各个自定义部分进行设置
-
看不到 Start 尝试放大界面。
-
DirBuster 不仅会暴力猜解目录,还会蜘蛛爬行,即在网页源码中发现的文件也会进行扫描。
-
其他目录爆破工具:Dirsearch(python)、Gobuster(Go)、Ffuf(Fuzz 工具)